Qué evidencias necesita tu empresa para ISO 27001
Conoce por qué las evidencias son clave para demostrar que los controles de seguridad existen, se aplican y forman parte de la operación diaria.
Qué evidencias necesita tu empresa para ISO 27001
Cuando una empresa inicia su camino hacia ISO 27001, normalmente piensa primero en políticas, controles, análisis de riesgos y auditorías. Sin embargo, hay un elemento que muchas veces se deja para el final y que puede marcar una gran diferencia: las evidencias.
En ISO 27001 no basta con decir que la empresa protege su información. También es necesario demostrar que existen procesos, controles y actividades reales que ayudan a gestionar la seguridad de la información.
Las evidencias permiten comprobar que lo documentado se aplica en la operación diaria. Por eso son importantes tanto para auditorías internas como para auditorías externas, revisiones de clientes o procesos comerciales donde se solicita demostrar madurez en seguridad.
La evidencia demuestra que el sistema funciona
Una política de seguridad puede estar bien redactada, pero si nadie la conoce, no se aplica o no existe forma de comprobar su cumplimiento, su valor es limitado.
Lo mismo ocurre con los controles técnicos. Una empresa puede afirmar que realiza respaldos, revisa accesos o capacita al personal, pero durante una auditoría normalmente se necesita mostrar registros, reportes o documentos que confirmen esas actividades.
La evidencia ayuda a conectar la documentación con la realidad operativa. Permite demostrar que el Sistema de Gestión de Seguridad de la Información no está solo en papel, sino que forma parte de la forma en que trabaja la empresa.
No todas las evidencias son documentos largos
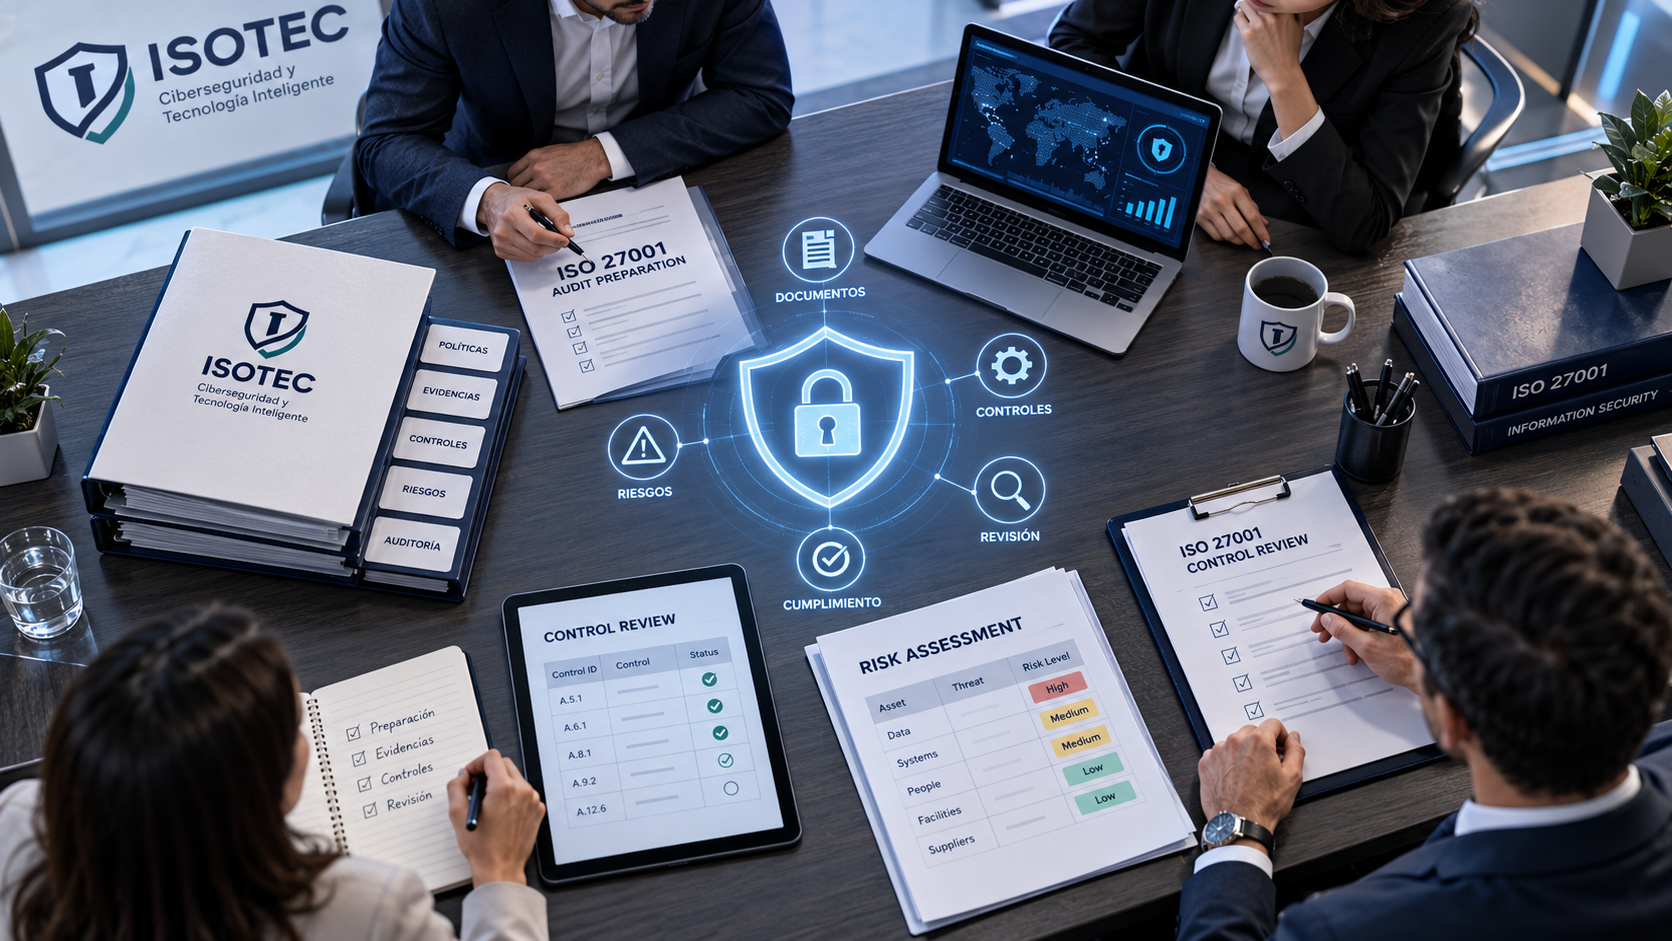
Un error común es pensar que evidencia significa crear documentos extensos para todo. En realidad, una evidencia puede ser un reporte, una captura, una bitácora, un correo de aprobación, un registro de capacitación, una minuta, un ticket, una matriz, una revisión firmada o un resultado de prueba.
Lo importante es que la evidencia sea clara, verificable y útil para demostrar que una actividad se realizó.
Por ejemplo, si la empresa revisa accesos de usuarios, la evidencia puede ser un registro donde se indique qué accesos fueron revisados, quién los validó, cuándo se hizo la revisión y qué cambios se realizaron.
Si la empresa prueba sus respaldos, la evidencia puede ser un reporte de restauración, una bitácora técnica o un documento donde se confirme que la información pudo recuperarse correctamente.
Evidencias relacionadas con riesgos
La gestión de riesgos es una parte central de ISO 27001. Por eso, una empresa debe contar con evidencias que demuestren cómo identifica, evalúa y trata sus riesgos de seguridad de la información.
Esto puede incluir la metodología de riesgos, la matriz de riesgos, los criterios de evaluación, el plan de tratamiento y los seguimientos realizados.
Más allá de tener un archivo, la empresa debe poder explicar cómo llegó a esas conclusiones, qué riesgos son prioritarios y qué acciones se están tomando para reducirlos o tratarlos.
Una buena evidencia de riesgos ayuda a demostrar que la seguridad no se gestiona por intuición, sino con base en un análisis ordenado.
Evidencias de controles de seguridad
Los controles son acciones que ayudan a reducir riesgos. Pueden ser técnicos, administrativos, físicos u organizacionales.
En una auditoría, no basta con mencionar que un control existe. Es importante demostrar que está implementado y que se revisa cuando corresponde.
Por ejemplo, si existe control de accesos, debe haber evidencia de altas, bajas, cambios de permisos y revisiones periódicas. Si existen respaldos, debe haber reportes y pruebas de restauración. Si hay capacitación, deben existir registros de asistencia o constancias. Si se evalúan proveedores, debe haber evidencia de revisión, aprobación o seguimiento.
Este tipo de evidencias permite confirmar que los controles no son solo una intención, sino una práctica real dentro de la empresa.
Evidencias de capacitación y cultura de seguridad
ISO 27001 también requiere que las personas entiendan su papel en la protección de la información. Por eso, la capacitación y la concientización son elementos importantes.
Una empresa puede tener controles tecnológicos muy buenos, pero si los usuarios no saben cómo manejar información sensible, cómo reportar incidentes o cómo evitar prácticas inseguras, el riesgo sigue siendo alto.
Las evidencias en este punto pueden incluir listas de asistencia, materiales de capacitación, evaluaciones, comunicados internos, campañas de concientización o registros de inducción.
El objetivo no es capacitar solo para cumplir, sino crear una cultura donde la seguridad forme parte del trabajo diario.
Evidencias de incidentes y mejora continua
Otro punto importante es contar con evidencia sobre cómo se atienden incidentes, desviaciones o áreas de mejora.
Si ocurre un incidente de seguridad, la empresa debe poder demostrar cómo lo identificó, cómo respondió, qué acciones tomó y qué aprendizaje obtuvo. Esto ayuda a fortalecer el sistema y evitar que los mismos problemas se repitan.
También es importante conservar evidencia de auditorías internas, hallazgos, acciones correctivas, revisiones por la dirección y seguimiento a compromisos.
La mejora continua no debe quedarse como una frase. Debe demostrarse con acciones, registros y decisiones.
El riesgo de preparar evidencias al final
Uno de los errores más frecuentes es comenzar a preparar evidencias cuando la auditoría ya está cerca.
Esto genera presión, desorden y, en muchos casos, evidencia incompleta o poco confiable. Además, puede dar la impresión de que el sistema se armó solo para la auditoría y no como parte de la operación real.
Lo recomendable es generar evidencias desde el inicio de la implementación. Cada actividad importante debe dejar un registro claro y fácil de localizar.
Cuando las evidencias se integran al trabajo diario, la auditoría se vuelve más sencilla y la empresa puede demostrar con mayor seguridad cómo gestiona su información.
Cómo organizar las evidencias
Una buena práctica es definir una estructura clara para guardar y consultar evidencias. Esto puede hacerse mediante carpetas organizadas por proceso, control, riesgo, área o requisito interno.
También es importante definir responsables. Si nadie sabe quién debe conservar cierta evidencia, es probable que se pierda o que no se genere a tiempo.
La empresa debe evitar depender de una sola persona para encontrar toda la información. Un sistema bien organizado permite que los responsables de cada proceso participen y tengan claridad sobre qué deben conservar.
La organización de evidencias no solo ayuda en auditorías. También mejora la operación, facilita revisiones internas y permite responder mejor ante clientes que solicitan información de seguridad.
¿Cómo puede ayudarte ISOTEC?
En ISOTEC ayudamos a las empresas a preparar evidencias para ISO 27001 de forma ordenada, práctica y alineada a su operación real.
Nuestro acompañamiento puede iniciar con un diagnóstico para identificar qué evidencias existen, cuáles faltan y cuáles deben fortalecerse. A partir de ahí, apoyamos en la organización documental, revisión de controles, gestión de riesgos, auditoría interna y preparación para revisiones de clientes o auditorías externas.
El objetivo no es crear evidencia artificial, sino ayudar a que la empresa pueda demostrar de forma clara lo que realmente hace para proteger su información.
Conclusión
Las evidencias son una parte clave de ISO 27001 porque permiten demostrar que la seguridad de la información se gestiona de manera real, ordenada y continua.
Una empresa puede tener buenas prácticas, pero si no conserva registros claros, le será difícil demostrar su nivel de preparación ante una auditoría o ante un cliente exigente.
Preparar evidencias desde el inicio ayuda a reducir retrabajos, fortalecer controles y dar mayor confianza a la organización.
Si tu empresa quiere saber qué evidencias necesita para ISO 27001, en ISOTEC podemos ayudarte a revisar tu situación actual y definir una ruta clara de preparación.
Agenda una sesión de diagnóstico y conoce qué evidencias necesita tu empresa para avanzar con mayor seguridad hacia ISO 27001.