Cómo preparar tu empresa para una auditoría de ISO 27001
Conoce los puntos clave que tu organización debe revisar antes de una auditoría y cómo fortalecer evidencias, controles y procesos de seguridad de la información.
Cómo preparar tu empresa para una auditoría de ISO 27001
Prepararse para una auditoría de ISO 27001 no significa reunir documentos a último momento ni intentar corregir todo cuando la fecha ya está cerca. Una auditoría debe ser el resultado de un trabajo ordenado, donde la empresa puede demostrar que gestiona la seguridad de la información de manera clara, controlada y continua.
Muchas organizaciones comienzan a preocuparse por la auditoría cuando un cliente la solicita, cuando se acerca una revisión interna o cuando están buscando avanzar hacia una certificación formal. El problema es que, si no existe una base sólida, el proceso puede volverse estresante, generar retrabajos y evidenciar brechas que pudieron atenderse con anticipación.
ISO 27001 no se trata únicamente de cumplir con documentos. También implica demostrar que la empresa conoce sus riesgos, protege su información crítica, aplica controles, conserva evidencias y mejora sus procesos con el tiempo.
Entender qué se va a auditar
El primer paso para prepararse correctamente es entender el alcance de la auditoría. No todas las áreas, procesos o sistemas necesariamente forman parte del Sistema de Gestión de Seguridad de la Información.
El alcance define qué servicios, ubicaciones, procesos, activos de información y áreas estarán incluidos. Si este punto no está claro, la auditoría puede volverse confusa, porque no se sabrá con precisión qué debe revisarse y qué evidencias deben presentarse.
Una empresa debe poder explicar por qué definió ese alcance, qué información crítica protege y cómo se relaciona con sus objetivos de negocio. Esta claridad ayuda a que la auditoría tenga una base lógica y evita improvisaciones.
Revisar la gestión de riesgos
La gestión de riesgos es una de las partes más importantes de ISO 27001. Antes de una auditoría, la empresa debe revisar si sus riesgos están identificados, evaluados y tratados de forma adecuada.
No basta con tener una lista de riesgos. Es importante que exista una metodología clara, criterios definidos, responsables asignados y evidencia de seguimiento.
Por ejemplo, si la empresa identificó el riesgo de pérdida de información, debe poder mostrar qué controles aplicó para reducirlo, como respaldos, pruebas de restauración, control de accesos o monitoreo. También debe demostrar que esos controles no están solo en papel, sino que forman parte de la operación diaria.
Confirmar que los controles están implementados
Uno de los errores más comunes antes de una auditoría es asumir que un control existe solo porque está documentado. En ISO 27001, la documentación es importante, pero debe estar conectada con la realidad operativa.
Si una política indica que los accesos se revisan periódicamente, debe existir evidencia de esas revisiones. Si un procedimiento menciona respaldos, debe haber registros que demuestren que se ejecutan y se validan. Si se habla de capacitación, deben existir listas de asistencia, materiales o evaluaciones.
La auditoría busca confirmar que la empresa aplica lo que dice hacer. Por eso, antes de llegar a esa etapa, conviene revisar que cada control importante tenga una evidencia clara y actualizada.
Preparar evidencias de forma ordenada
Las evidencias son fundamentales en una auditoría. Sin evidencia, una buena práctica puede quedar como una simple declaración.
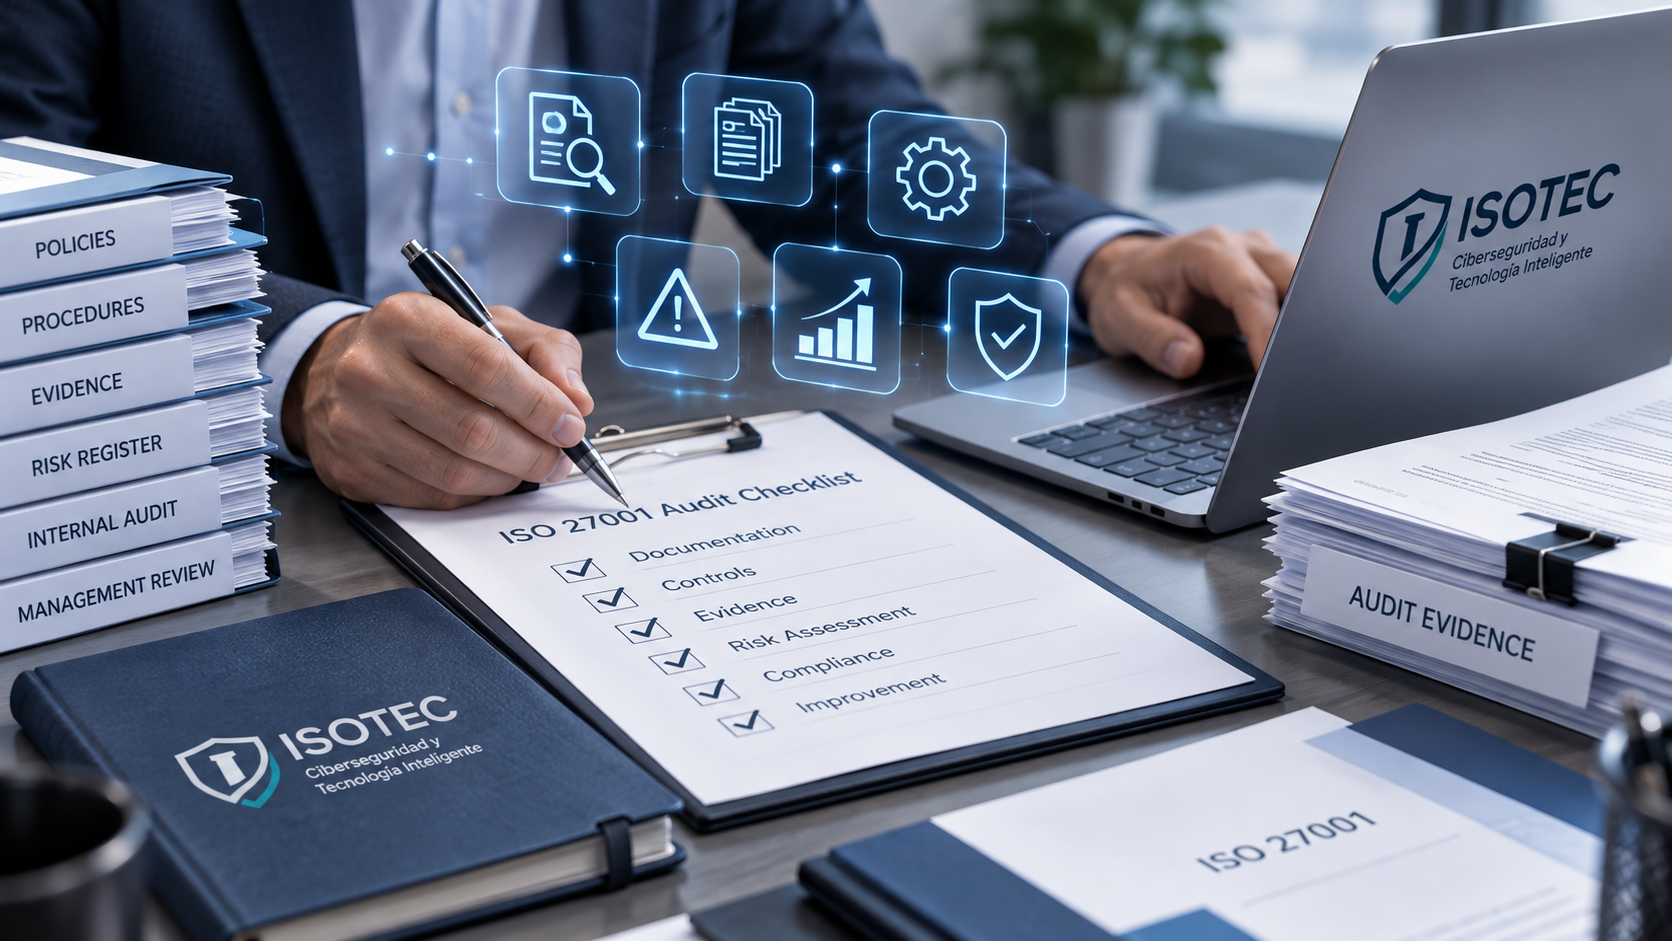
La empresa debe organizar documentos, registros, reportes, bitácoras, aprobaciones, revisiones, evaluaciones y cualquier información que permita demostrar que el SGSI está funcionando.
No se trata de crear evidencia artificial, sino de conservar de forma ordenada lo que realmente ocurre en la operación. Esto puede incluir revisiones de accesos, reportes de respaldo, resultados de pruebas, análisis de riesgos, planes de tratamiento, registros de incidentes, actas de reuniones, evaluaciones de proveedores y capacitaciones.
Mientras más ordenada esté la evidencia, más fácil será responder durante la auditoría.
Involucrar a las áreas clave
ISO 27001 no es responsabilidad exclusiva de TI. Aunque el área tecnológica tiene un papel importante, la seguridad de la información también depende de dirección, recursos humanos, compras, operaciones, calidad, administración y usuarios finales.
Antes de una auditoría, es recomendable que las áreas involucradas entiendan su papel dentro del sistema. Cada responsable debe conocer qué proceso le corresponde, qué evidencias debe conservar y cómo contribuye a la protección de la información.
Cuando solo una persona conoce el sistema, la auditoría puede volverse frágil. Un SGSI maduro debe estar integrado en la operación de la empresa, no depender únicamente de un consultor o de un responsable técnico.
Realizar una auditoría interna previa
Una auditoría interna permite detectar brechas antes de una revisión externa o de una auditoría de certificación. Es una herramienta muy útil porque ayuda a identificar qué está funcionando, qué debe corregirse y qué evidencias están incompletas.
Esta etapa no debe verse como un trámite. Una buena auditoría interna permite preparar mejor a la empresa, reducir sorpresas y fortalecer el sistema antes de presentarse ante un organismo certificador o ante un cliente.
También ayuda a demostrar mejora continua, porque permite documentar hallazgos, acciones correctivas y seguimiento.
Evitar prepararse a última hora
Prepararse para ISO 27001 requiere tiempo. Cuando una empresa intenta organizar todo pocos días antes de una auditoría, es común encontrar documentos desactualizados, evidencias faltantes, controles no aplicados o responsables que no conocen sus funciones.
La preparación debe ser progresiva. Lo ideal es mantener el sistema activo durante todo el año, revisar evidencias periódicamente y dar seguimiento a riesgos, controles e incidentes.
Una auditoría no debería ser un evento aislado, sino una consecuencia natural de un sistema que ya funciona.
¿Cómo puede ayudarte ISOTEC?
En ISOTEC ayudamos a las empresas a prepararse para auditorías de ISO 27001 con un enfoque práctico, ordenado y alineado a su operación real.
Nuestro acompañamiento puede iniciar con un diagnóstico para identificar brechas, revisar controles existentes y evaluar el estado actual de las evidencias. A partir de ahí, apoyamos en la organización documental, gestión de riesgos, revisión de controles, capacitación, auditoría interna y preparación previa a una auditoría externa.
El objetivo es que la empresa no llegue a una auditoría improvisando, sino con mayor claridad sobre sus procesos, riesgos, controles y evidencias.
Conclusión
Prepararse para una auditoría de ISO 27001 no significa juntar documentos de último momento. Significa demostrar que la empresa gestiona la seguridad de la información de forma ordenada, con controles aplicados, riesgos identificados y evidencias reales.
Una buena preparación permite reducir retrabajos, mejorar la confianza de clientes y avanzar con mayor claridad hacia una posible certificación formal.
Si tu empresa quiere conocer qué tan preparada está para una auditoría de ISO 27001, en ISOTEC podemos ayudarte a identificar brechas y definir una ruta de trabajo clara.
Agenda una sesión de diagnóstico y prepara tu empresa para ISO 27001 con mayor orden, evidencia y confianza.